CSIRT-Pro を選ぶ理由
CSIRT-Pro は、SIEM・SOAR・生成 AI を単一基盤に統合した国産のセキュリティプラットフォームです。 列指向ログ分析基盤の上に、ログの蓄積から検索・検知・対応・記録までを一つにまとめます。 S&J のセキュリティサービス(SOC・EDR・IR・コンサル)とも連携し、ツールの導入で終わらせず実運用までを支えます。
SOC や CSIRT の現場が抱える「ツールの分断」「運用コストの増大」「検知から対応までの遅延」「生成 AI の活用難」を、一つの基盤で受け止めます。
CSIRT-Pro が選ばれる理由を、次の 5 つの軸で整理します。
- セキュリティデータレイク:大規模ログを低コストで長期保管
- 柔軟なログ分析:schema-on-read と PRQL による高い運用容易性
- SOAR:検知から対応・記録までを一気通貫
- AI 機能:生成 AI による調査と提案を、人間の承認のもとで活用
- S&J セキュリティサービスとの統合:ツール提供で終わらせない実運用支援
理由 1: セキュリティデータレイク
大量のセキュリティログを、低コストで長期に貯めながら、いつでも検索できる状態にしておくための基盤です。
- 高い圧縮効率:列指向ログ分析基盤の高効率圧縮により、実測で約 9.3x の圧縮率を確認しています。365 日分の生ログ保持を、低いストレージ単価で実現します。
- 生データの完全保全:取り込んだログを加工せず保持するため、フォレンジックや監査の適性が高くなります。
- 保持期間の最適化:Pipeline ごとに TTL(保持期間)を設定し、データの価値に応じて保持を調整できます。
- 移行のしやすさ:取り込みは HTTPS の取り込み API と HEC 互換に対応し、既存のログ転送環境をほぼそのまま流用できます。
| 指標 | 実測値(約 110M 行・2026-05) |
|---|---|
| 圧縮率 | 約 9.3x(28GB 圧縮 / 260GB 非圧縮、273 bytes/row) |
| 取り込みスループット | 構成とログ種別に依存(正規表現モードの実測で約 6,400 rows/s) |
ストレージコストの削減
実測 約 9.3x の圧縮により、ログ保管コストを抑えられます。 Pipeline ごとの TTL と組み合わせると、保持期間をデータの価値に応じて最適化できます。 他社 SIEM とのコスト比較は SIEM 比較 を参照してください(比較は自社調べ・2026 年時点)。
理由 2: 柔軟なログ分析
取り込み方を固めなくても、後からどんな切り口でも調査できることを重視した設計です。
schema-on-read
取り込み時にスキーマを固定せず、生ログを保持して検索時にフィールドを抽出します。 新しいフィールドが必要になっても、再取り込みは不要です。 正規表現モードと JSON モードがあり、正規表現を空にすると JSON モードになります。
この柔軟性が運用容易性を高め、生成 AI による検知ルールの改善サイクルを速めます。
PRQL クエリ言語
問い合わせ言語に PRQL(Pipelined Relational Query Language) を採用しています。 パイプライン形式で処理を上から下へ書き下せるため、宣言的で読みやすいクエリです。
from `firewall_logs`
filter action == "DENY"
filter __time > (now) - (to_interval_day 7)
group {src_ip} (
  aggregate {cnt = count this, total_bytes = sum bytes}
)
sort {-cnt}
take 10
検索結果は 20 種類以上のチャートで可視化でき、Markdown(Jinja2 テンプレート)による帳票も作成できます(検索ガイド)。
SPL や KQL からの移行
Splunk の SPL や Elastic の KQL に慣れたアナリストにとって、PRQL のパイプライン構文は習得しやすい構造です。 詳細は Splunk からの移行 / Elastic からの移行 を参照してください。
設計上のトレードオフ(正直にお伝えします)
schema-on-read は、特定の値を 1 件絞り込む検索(point lookup)には高速に応答します。 一方、広い時間範囲を対象にした大規模な集計は本文列のスキャンを伴うため、取り込み時にスキーマを固定する方式(typed columns)に比べて遅くなる場面があります。 これは、運用柔軟性とフォレンジック適性、移行容易性を優先した意図的な設計選択です。
理由 3: SOAR
検知してから対応・記録までを、人手を介さずに、しかし安全に回すための自動化です。
- ビジュアル Playbook エディタ:アクション・条件分岐・ループのノードを組み合わせ、検知から通知・対応までのワークフローを定義します。
- 多様なトリガー:脅威ハンティング(Sigma 検索)、スケジュール(cron)、Webhook、ケース作成などを起点にできます。
- UEBA との連携:検知ロジックを Playbook として定義し、UEBA でスケジュール実行します。検知時には自動でケースを作成できます。
変更は「申請 → 承認 → 反映」
Playbook の変更は保存しても即時反映されず、編集申請 → 承認 → 反映の流れをとります。 申請時には、その変更が直近のケースにどう影響するか(自動処理の対象になる件数やサンプル)がプレビューされます。 承認は申請者本人以外が行うため(権限分離)、誤った変更がそのまま自動処理に反映されることを防げます。
外部システムへの書き込みを伴う対応(通信遮断やルール変更など)も承認を前提とし、Playbook が自動でこれらを適用することはありません。 詳細は Playbook ガイド を参照してください。
理由 4: AI 機能
生成 AI を、調査や提案には積極的に使いつつ、適用は必ず人間が承認する形で組み込んでいます。
| AI 機能 | 説明 |
|---|---|
| AI Investigate | 自然言語でログとケースを横断調査する読み取り専用の AI アシスタント。結果を検索テーブル・グラフ・ケース一覧のカードとして提示する |
| AI 分析(ケース) | アラートを生成 AI が PRQL で自律調査し、FP/TP の根拠付きレポートを生成する。スレッド投稿はユーザー操作 |
| AI による Playbook 作成依頼 | 自然言語で Playbook の作成・修正を依頼すると、AI が変更案を生成し編集申請として提出する。適用には人間の承認が必要 |
| パースルール生成 | サンプルログから正規表現とフィールド名を生成する。確認してから適用する。フィールド名は ECS スキーマに正規化する |
| 類似ケース検索 / 対応推奨 | ケース本文の類似度や、類似度とアクセス履歴の加重スコアから、関連ケースや Dashboard を提示する |
AI は提案し、人間が承認する
ケース内の AI による調査・分析・提示は読み取り専用で、対応・修復・通信遮断・ケースのクローズを自動実行しません。 AI に Playbook の作成・修正を依頼した場合も、AI は編集申請(提案)を作成するだけで、適用には承認が必要です。 自然言語クエリにより、PRQL を書けないアナリストでも調査を進められます。
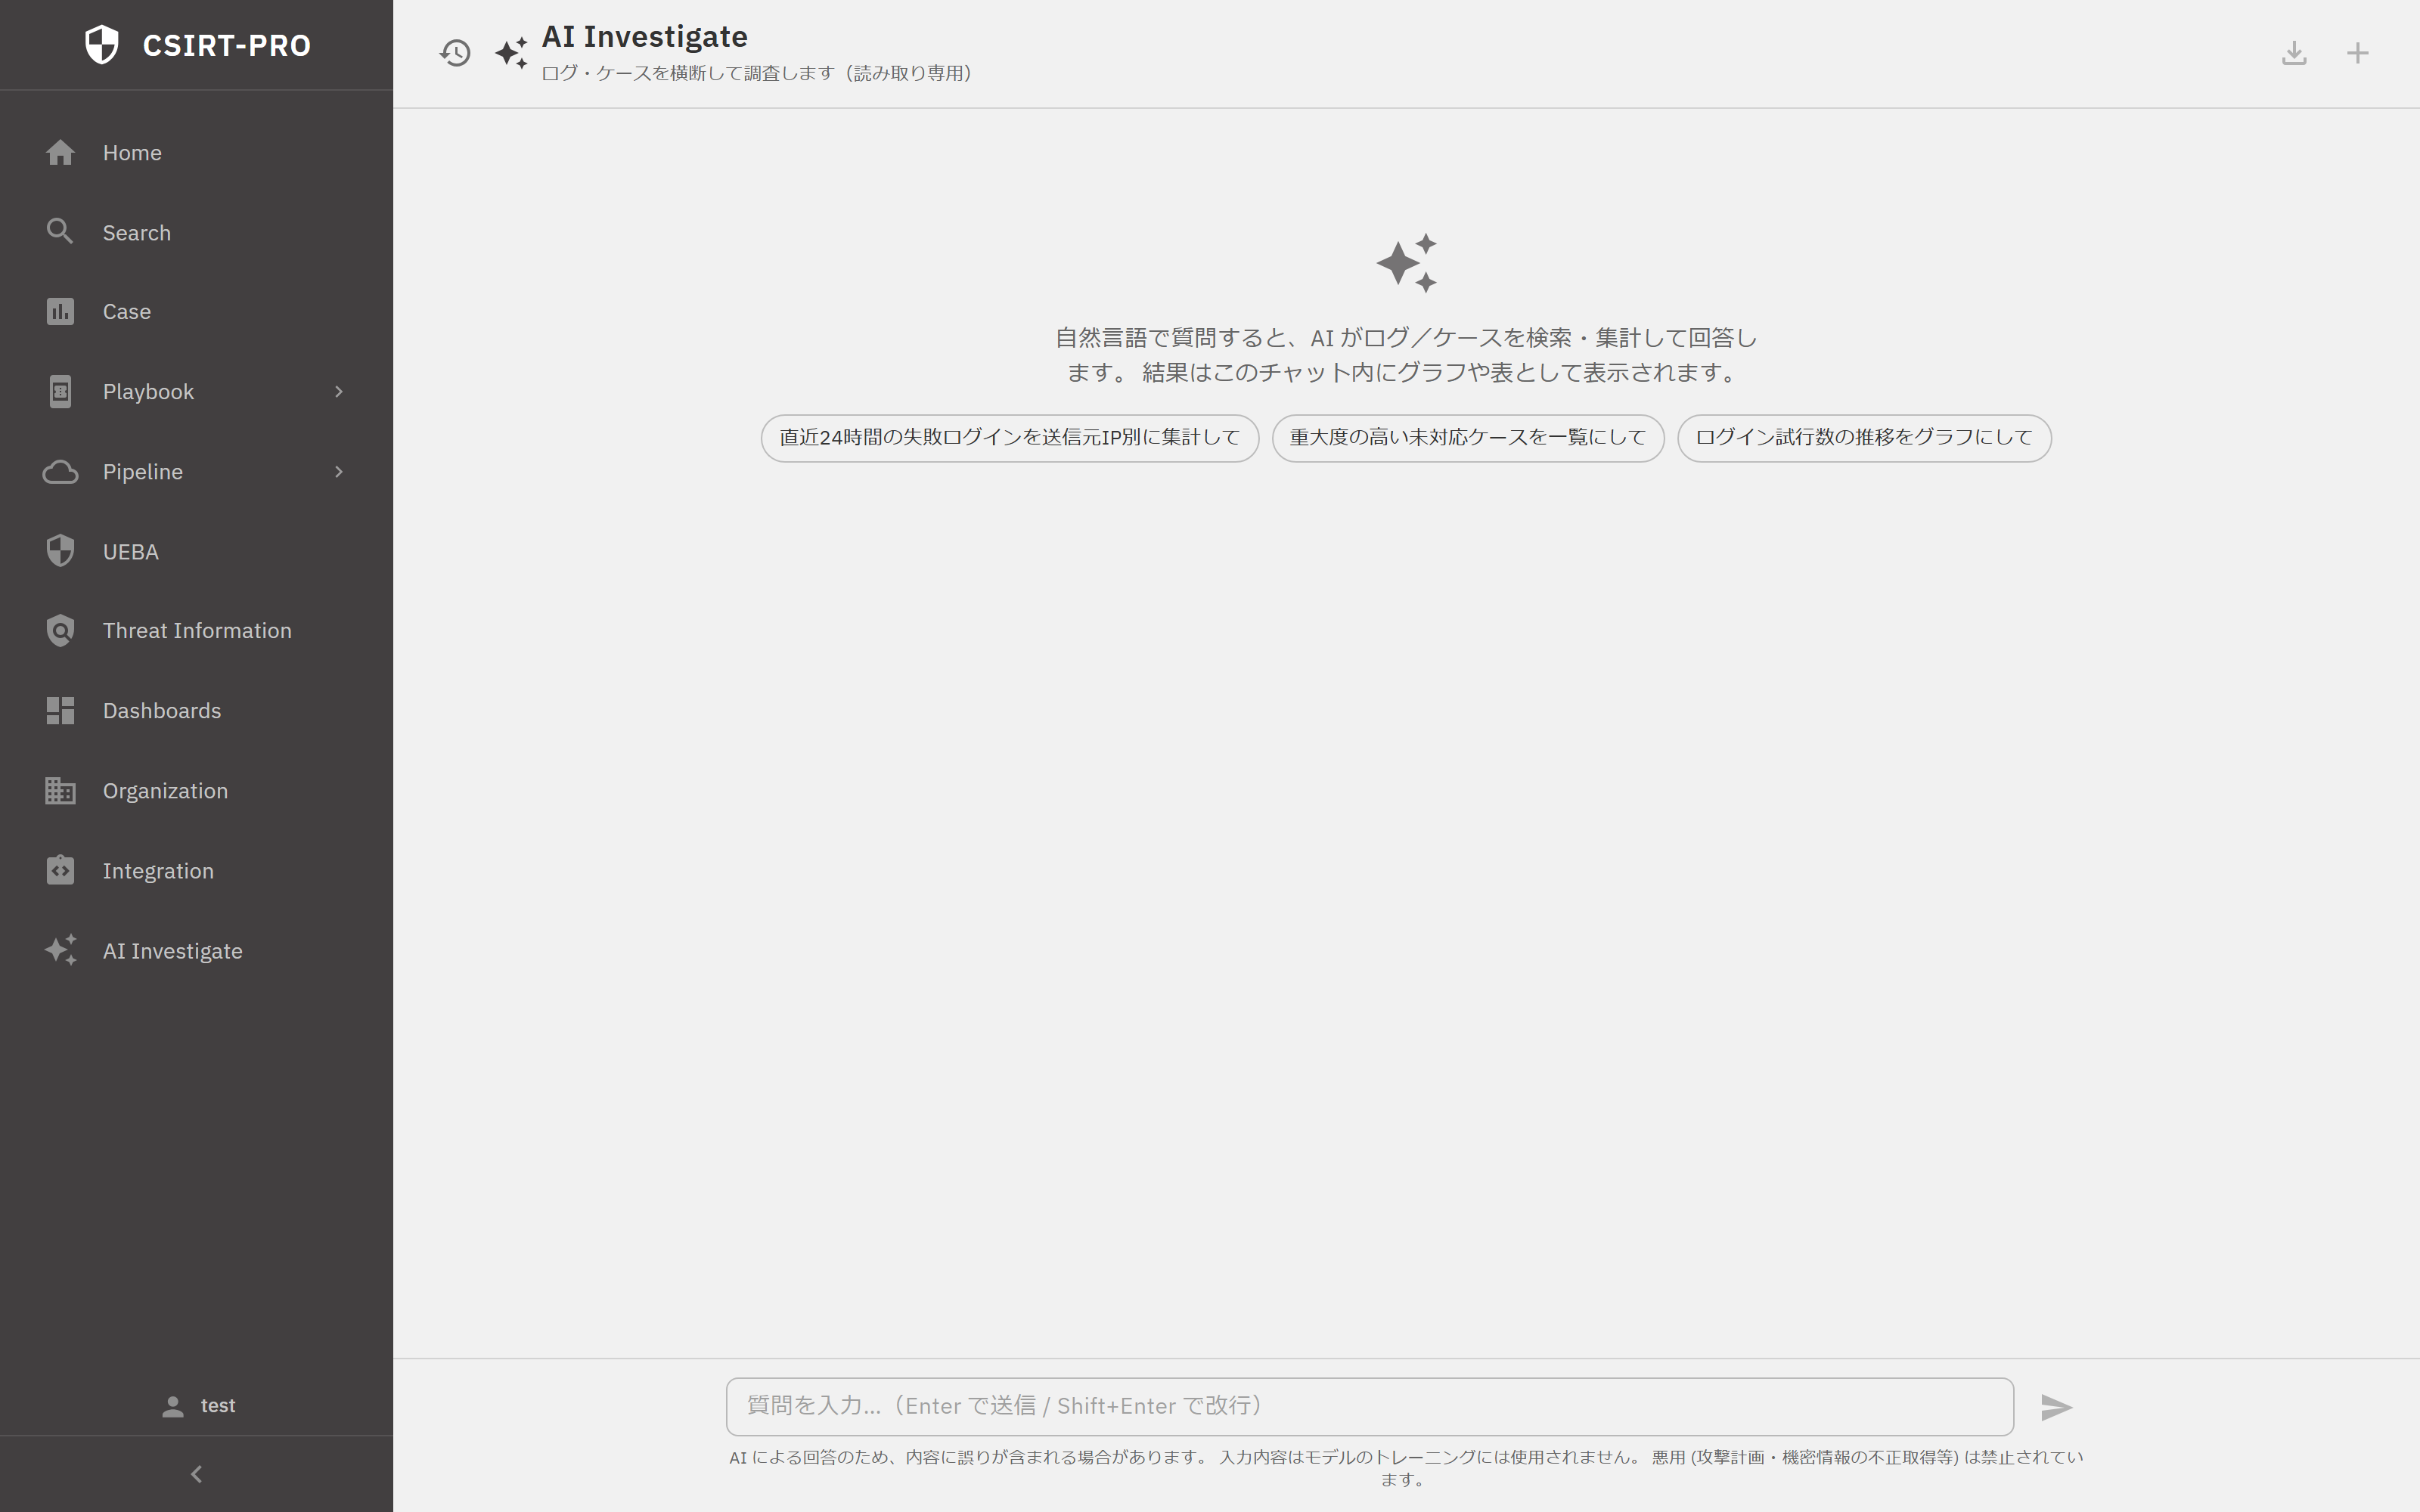 図: AI Investigate(稼働中ビルドから取得)。「ログ・ケースを横断して調査します(読み取り専用)」。自然言語で質問すると AI がログとケースを検索・集計し、チャット内にグラフや表で結果を提示する
理由 5: S&J セキュリティサービスとの統合
CSIRT-Pro は、ツールの導入だけで終わらせないことを重視しています。 プラットフォーム上で、S&J のセキュリティサービスとシームレスに連携できます。
| 連携先 | 内容 |
|---|---|
| 24/365 国内 SOC | アラート分析・トリアージ・初動対応を委託できる SOC アウトソーシング。SOC と社内チームが同じ画面で協働できる |
| EDR(KeepEye) | S&J の自社 EDR と連携し、エンドポイントを含めた全社的な可視化を行う |
| IR(インシデント対応) | 有事の緊急対応・フォレンジック・原因究明(スポット / リテイナー) |
| セキュリティコンサル | 規程整備・vCISO・制度対応・人材育成 |
| 外部連携(Integration) | Active Directory、外部 SIEM への Webhook など、カタログから有効化する連携 |
SIEM や SOAR の導入は、アラート過多や専門人材の不足により実運用に至らず、入れたまま活用されないことが少なくありません。 CSIRT-Pro は、S&J の SOC・IR・EDR・コンサルと組み合わせることで、導入から実運用・有事対応までを一気通貫で支援します。
国産プラットフォーム・国内データ主権
CSIRT-Pro は国産ベンダー(S&J 株式会社)が提供し、データは国内リージョンで保管・処理します。 日本語のドキュメントとサポートを提供し、金融・公的機関・重要インフラのコンプライアンス要件にも対応できます。 データの保管・処理リージョンの詳細は 国内データ主権とコンプライアンス を参照してください。
要確認
S&J の各サービスの提供条件・実績値・第三者認証の取得状況は、最新の情報を別途ご確認ください(本ドキュメントでは数値を断定しません)。
従来の AI SOC の課題と CSIRT-Pro の解決
生成 AI を SOC に取り入れる動きは広がっていますが、多くは既存の SIEM や SOAR に AI を「後付け」する形です。 その結果、ツールが分断したまま、AI を十分に活かせない状況が起きがちです。 CSIRT-Pro は、AI とデータレイクと SOAR を最初から一つに統合することで、これらの課題に応えます。
| 従来の AI SOC でありがちな課題 | CSIRT-Pro の解決 |
|---|---|
| AI が後付けで分断。SIEM・SOAR・AI が別ベンダー・別ライセンスで、連携が弱く運用速度が出ない | AI・データレイク・SOAR を単一基盤に統合し、検知から調査・対応・記録までを一気通貫で処理する |
| AI がブラックボックス。判定だけ返り根拠が不透明で、アナリストが信用しきれない | AI 分析は FP/TP を根拠付きで提示する。推論とツール実行の過程を分析フローグラフで可視化する(表示専用) |
| AI の自動実行リスク。AI が自動でケースをクローズ・対応し、誤判定が事故につながる | AI は読み取り専用・提案のみ。Playbook の変更や対応の適用は「申請 → 承認」で人間が承認する(影響プレビュー・権限分離) |
| AI が全体を見られない。アラートしか参照できず、生ログ・ケース・脅威情報を横断できない | 単一データレイクにログ・ケース・脅威情報を集約し、AI Investigate が自然言語でこれらを横断調査する |
| 専門スキル依存。SPL/KQL を書ける人にしか使えず、AI が非専門家を助けない | 自然言語で指示するだけで、AI が調査・Playbook 生成・可視化を実行する |
| AI の提案を運用に反映しづらい。スキーマが固定で、ルール改善のたびに再取り込みが必要 | schema-on-read で再取り込み不要。AI が提案した検知ルール改善や新規 Playbook を、申請 → 承認 → 反映で即時に運用へ乗せられる |
| データ主権の不安。AI 処理で機密データが海外に送られる | 国内リージョンで保管・処理する国産プラットフォーム(詳細) |
| ツール導入で終わる(shelfware 化)。アラート過多や人材不足で運用が回らない | S&J の 24/365 国内 SOC・IR・コンサルと連携し、実運用まで支援する |
CSIRT-Pro の一貫した考え方
AI は調査と提案を担い、適用は必ず人間が承認します。 この原則を、AI Investigate・ケース AI 分析・AI による Playbook 作成依頼のすべてに通しています。 AI が自動でケースをクローズしたり、通信を遮断したりすることはありません。
統合プラットフォームと個別ツールの比較
CSIRT-Pro の統合アプローチと、個別ツールを組み合わせるアプローチを並べて比較します。
| 観点 | CSIRT-Pro(統合型) | 個別ツール組み合わせ |
|---|---|---|
| 初期導入コスト | 単一契約・単一セットアップ | ツールごとに契約と構築が必要 |
| 運用工数 | 統一 UI で一元管理 | ツール間の画面切り替えと個別メンテナンス |
| ツール間連携 | ネイティブ統合(連携開発が不要) | API 連携の開発と保守が必要 |
| 検知から対応までの流れ | 検知→ケース作成→対応(SOAR)までを単一基盤で実行 1 | ツール間のデータ受け渡しに遅延 |
| データの一貫性 | 単一データストアで一貫した分析 | ツール間でデータ形式の変換が必要 |
| スケーラビリティ | 列指向ログ分析基盤で水平スケール | ツールごとにスケール戦略が異なる |
| マルチテナント | 標準機能として提供 | 各ツールで個別に設定が必要 |
詳しい機能・コストの比較は SIEM 比較 を参照してください(比較は自社調べ・2026 年時点)。
役割別の導入メリット
SOC アナリスト向け
- PRQL による宣言的なログ分析と、自然言語による AI 調査
- 類似ケース検索と対応推奨によるトリアージ時間の短縮
- Playbook による繰り返し作業の自動化
- 統一 UI によるツール切り替え負荷の解消
SOC マネージャー向け
- Dashboard によるセキュリティ状況の可視化
- UEBA によるスケジュール実行型の検知
- 編集申請・承認による Playbook 変更の統制
- 24/365 国内 SOC との協働運用
CISO / 情報システム部門向け
次のステップ
- SIEM 比較:競合 SIEM との機能とコストの比較
- クイックスタート:CSIRT-Pro の基本操作を体験
- 国内データ主権とコンプライアンス:データの保管・処理リージョン
- セキュリティチェックシート:エンタープライズ導入時のセキュリティ評価
-
ここでの「対応」は Playbook(SOAR)による定義済みワークフロー を指します。AI 機能(AI Investigate・AI 分析)は読み取り専用で、対応を自動実行しません。SOAR による自動クローズなどの書き込みも承認制(申請→承認→適用)です。 ↩